点击右上角 微信好友
 朋友圈
请使用浏览器分享功能进行分享
2026年世界互联网大会乌镇峰会期间,安恒信息研究院院长王欣接受光明网采访,围绕开源与安全的关系、AI时代的漏洞治理新挑战以及网络安全的发展趋势,分享了他的思考。
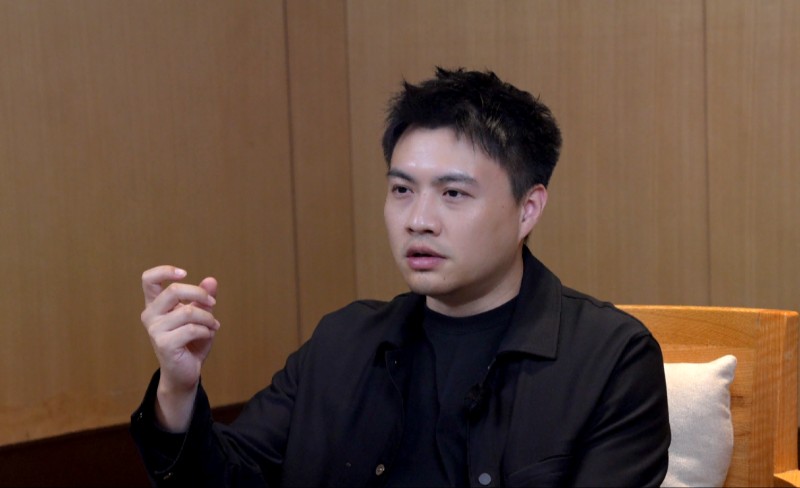
安恒信息研究院院长 王欣
谈及开源与安全的关系,王欣表示,很多人可能会认为开源和安全是一种对立关系,但事实上,两者并非对立,而是数字底座的重要组成部分,彼此相互作用。
“安全是开源可持续发展的底线。”他说。从机会层面看,开源更加透明、便于审计,也偏向社区化的协同共治方式,在这一过程中,大家都能拥有相关的安全能力。因此在他看来,无论是站在安全能力的角度,还是站在安全能力快速普及的角度,开源与安全形成了有机结合。
不过,他也指出了背后的新挑战。他表示,很多开源项目内部的组件、软件成分更加透明,受到的关注更多,出现的漏洞可能也会更多,漏洞产生之后的传导速度也会更快。“在这个过程中,更需要开源生态协同起来,以共治的方式应对安全漏洞和安全隐患。”
王欣以近期PHP爆出的高危漏洞为例谈到,这一漏洞影响力非常大,但它并不是个例,而是AI时代“漏洞风暴”出现、原有治理模式难以应对的一个鲜明案例。他认为,像PHP这样使用量大、关注度高的语言出现高危漏洞,恰恰说明:过去很多漏洞在非AI时代并非不存在,“而是因为没有AI的出现,没有被发现而已”。在他看来,AI的出现打破了原有的攻防平衡,往后可能会看到更多漏洞的产生。“AI出现之后,网络安全进入了下一个阶段。”王欣说。
对于安全的下一阶段,王欣认为,安全行业将呈现三个变化趋势。第一是AI的自主性,AI正从单纯的工具走向自主,开始能够真正自主地执行相关任务;第二是安全的原生性,未来大量的安全能力将基于AI原生去构建,相比传统构建方式更加智能化,更能服务于实战;第三是AI的主体性,过去的网络攻防对抗始终围绕“人”这个核心展开,而在下一个阶段,对抗的主体可能变成AI,变成AI与AI之间的对抗。
王欣表示,未来几年将围绕这三个趋势布局:一方面,不断用AI原生打造安全能力,构建安全“数字员工”,为客户提供更多价值;另一方面,随着客户使用越来越多的AI应用、沉淀越来越多的AI资产,如何保护好客户侧的AI应用和AI资产,让数字员工在业务过程中发挥更大价值。
拍摄:范瑾、胡平、刘雨灏 制作/撰文:杨经国 策划:李政葳
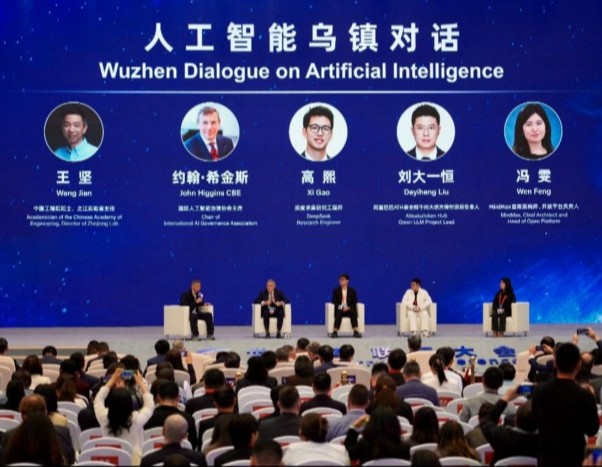
人工智能乌镇对话:开源的价值之问、治理之道和普惠之愿
2026年世界互联网大会乌镇峰会开幕